Por qué tus correos llegan a spam: SPF, DKIM y DMARC explicados para pymes
Por qué tus correos llegan a spam, cómo comprobarlo en dos minutos y qué hacen SPF, DKIM y DMARC. Con los errores comunes y lo que exigen Google y Microsoft.
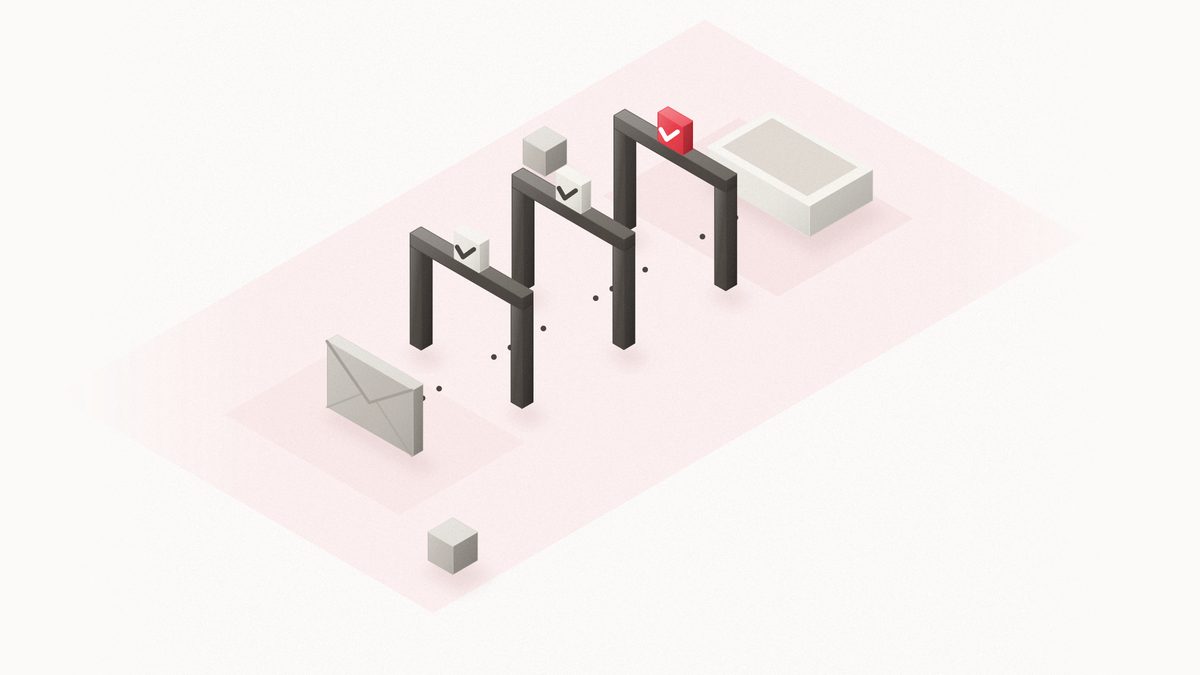
Un correo legítimo llega a la carpeta de spam, casi siempre, por una de dos razones: el servidor que lo recibe no puede comprobar que lo mandó realmente tu empresa, o el remitente tiene una reputación que el receptor no quiere arriesgar. La primera se arregla en un rato, con tres registros en el DNS de tu dominio: SPF, DKIM y DMARC. La segunda se construye con el tiempo.
Esta guía explica qué hace cada registro con ejemplos reales, cómo comprobar en dos minutos si tu correo pasa, cuáles son los errores más comunes y qué exigen hoy Google, Yahoo y Microsoft. Hablamos desde la práctica: operamos correo propio en un servidor que administramos y una herramienta para envíos masivos. Parte de lo que sigue describe nuestro servicio, y lo decimos desde el principio para que lo leas con eso en mente.
Por qué un correo legítimo termina en spam
- No está autenticado. Faltan los registros SPF, DKIM o DMARC del dominio, o están mal puestos. Pasa, por ejemplo, cuando una empresa cambia de proveedor de correo y nadie actualiza el DNS.
- El remitente no coincide. El correo dice venir de [email protected], pero lo manda un servicio que tu dominio no autorizó. Según Google, el dominio del «From:» debe coincidir con el que pasa SPF o DKIM.
- Falta lo básico del servidor. Google exige a todos los remitentes registros DNS válidos del servidor en ambos sentidos, incluido el registro PTR, y una conexión TLS.
- Los destinatarios lo marcan como spam. Google y Yahoo piden mantener la tasa de spam por debajo del 0,3 %. Un boletín que nadie pidió puede arrastrar el resto de tu correo.
- Se sumó un servicio nuevo. Cuando empiezas a enviar desde un CRM, una tienda o un sistema de facturación, Google advierte que los mensajes de los remitentes nuevos pueden marcarse como spam si no actualizas el registro SPF.
Cómo saber en dos minutos si tu correo pasa
- Mándate un correo desde tu casilla corporativa a una cuenta de Gmail que no sea la misma.
- Ábrelo y busca «Mostrar original». En Gmail está en el menú «Más», junto a «Responder», y abre una ventana con la cabecera completa del mensaje.
- Mira los resultados de autenticación. Gmail resume arriba si SPF, DKIM y DMARC dieron PASS. Si alguno dice FAIL o NONE, ahí está el problema.
- Revisa tus registros. En Windows o Mac, el comando
nslookup -type=TXT tuempresa.clmuestra el registro SPF, ynslookup -type=TXT _dmarc.tuempresa.clel de DMARC.
Google ofrece además Postmaster Tools para ver la tasa de spam de tu dominio.
Los cinco registros del correo
| Registro | Qué hace | Cómo se ve en tuempresa.cl |
|---|---|---|
| MX | Dice a qué servidor llega el correo que te escriben | Un nombre de servidor, por ejemplo mail.tuempresa.cl |
| SPF | Lista qué servidores pueden enviar correo con tu dominio | Un texto que empieza con v=spf1 y termina en -all o ~all |
| DKIM | Firma cada mensaje. La clave pública para verificar la firma se publica en el DNS | Un texto que empieza con v=DKIM1, bajo un nombre como mail._domainkey |
| DMARC | Dice qué hacer con el correo que falla SPF y DKIM, y pide informes | Un texto que empieza con v=DMARC1, bajo el nombre _dmarc |
| PTR | Asocia la dirección IP del servidor de correo con un nombre. Lo configura quien da el servidor | No se publica en tu dominio sino en el de quien tiene la IP |
Un ejemplo real, de nuestro propio dominio, consultado el 8 de octubre de 2026. El SPF de paginasweb1.cl es v=spf1 a mx ip4:46.202.149.90 -all: autoriza al servidor de correo del dominio y a una dirección IP, y rechaza a cualquier otro. Su DMARC es v=DMARC1; p=quarantine; pct=100: el correo que falle va a spam. Tiene una firma DKIM publicada y un registro MX que apunta a su servidor de correo.
Sobre las políticas de DMARC, la ayuda de Google Workspace explica tres valores: none no toma ninguna medida y entrega el mensaje, pero lo registra en un informe diario; quarantine lo envía a spam; reject lo rechaza. Para empezar recomienda none, revisar los informes y pasar con el tiempo a cuarentena o rechazo. Antes hay que activar SPF o DKIM.
Los errores típicos
- Dos registros SPF. Un dominio debe tener uno solo. El estándar (RFC 7208, sección 4.5) dice que, si hay más de uno, el resultado es un error permanente y el SPF no sirve. Pasa cuando se agrega un servicio nuevo pegando un registro más en vez de modificar el existente.
- Demasiados servicios dentro del SPF. El mismo estándar limita a 10 los términos que obligan a consultar el DNS durante la evaluación (sección 4.6.4). Google indica además que un registro SPF admite hasta 10 etiquetas include.
- DKIM encendido pero sin publicar. El servicio firma los mensajes, pero nadie pegó la clave pública en el DNS: el receptor no puede verificar nada.
- DMARC para siempre en none. Sirve para observar, pero no frena a quien suplante tu dominio. Es un punto de partida y no un destino.
- Boletines desde el mismo dominio y servidor que el correo diario. Si los destinatarios marcan el boletín como spam, tu correo normal paga la reputación. Google señala que cada subdominio necesita su propio registro SPF, lo que permite separar los envíos masivos en uno.
- Cambiar de proveedor y olvidar el DNS. Los registros MX, SPF y DKIM apuntan al proveedor anterior. Si cambias de proveedor, hay que actualizarlos todos.
Qué exigen Google, Yahoo y Microsoft
Las reglas de los grandes buzones se endurecieron desde 2024. Esto es lo que dice cada uno, verificado en sus páginas al 8 de octubre de 2026:
| Quién | A todos los remitentes | A los remitentes masivos |
|---|---|---|
| Google (Gmail) | SPF o DKIM, DNS directo e inverso válidos, conexión TLS y tasa de spam bajo 0,30 %. Rige desde el 1 de febrero de 2024 | Más de 5.000 mensajes diarios a Gmail: SPF, DKIM y DMARC (basta none), alineación del dominio del «From:» y baja con un clic. Clave DKIM de 1024 bits como mínimo y 2048 recomendada |
| Yahoo | SPF o DKIM como mínimo, DNS directo e inverso válidos y tasa de spam bajo 0,3 % | SPF y DKIM, DMARC con al menos none y baja con un clic en el encabezado de cancelación |
| Microsoft (Outlook.com) | Su anuncio se refiere solo a los remitentes de alto volumen | Dominios que envían más de 5.000 correos diarios: SPF, DKIM y DMARC obligatorios. Desde el 5 de mayo de 2025 los no conformes van a la carpeta de correo no deseado, y Microsoft anunció que más adelante, en una fecha por definir, serán rechazados |
Una pyme que envía unos cientos de correos al día no es un remitente masivo según estas reglas, pero le aplican las de todos los remitentes. Y si un día manda un boletín a una lista larga, conviene tener todo en orden antes.
Qué hacer según dónde esté tu correo
- Google Workspace o Microsoft 365. El proveedor te entrega los valores exactos del SPF y del DKIM, y tu trabajo es pegarlos en el DNS de tu dominio. Google explica cómo hacerlo en su ayuda de SPF y de DMARC.
- Correo del hosting. Pide por escrito quién deja configurados SPF, DKIM y DMARC y si el DNS lo administra el propio proveedor. Si el DNS está en otro lado, esos registros hay que crearlos allá.
- Un servicio de envíos aparte. Un CRM, una tienda o una herramienta de boletines vienen con sus propias instrucciones: normalmente un include para el SPF y una clave DKIM para pegar en el DNS.
En nuestros planes el correo va incluido junto con el dominio. En los dominios cuyo DNS administramos nosotros, el panel del servidor publica el SPF y el DMARC y crea la firma DKIM al activar el correo; lo comprobamos el 8 de octubre en tres dominios alojados con nosotros. Si el DNS de tu dominio está en otro proveedor, esos registros hay que agregarlos allá, y te decimos cuáles.
Para entender qué es cada casilla y por qué el correo depende del dominio y no de la página, está correo corporativo con dominio propio. Si lo que quieres es que un flujo conteste correos con IA sin que lleguen a spam, la guía de automatizar correos con IA parte de aquí. Y los demás puntos que debería cubrir un proveedor están en hosting administrado en Chile; el detalle de lo que incluye el servicio, en la página de hosting y correo.
Preguntas frecuentes
¿Cómo hago para que mis correos no vayan a spam?
Publica SPF, DKIM y DMARC en tu dominio, envía solo a quien aceptó recibirte y comprueba cada cambio con «Mostrar original» en Gmail. La reputación del dominio se construye con envíos que los destinatarios no marcan como spam.
¿Por qué mis correos van a spam en Outlook?
Las causas son las mismas de arriba. Microsoft exige SPF, DKIM y DMARC a los dominios que envían más de 5.000 correos diarios a Outlook.com, y desde el 5 de mayo de 2025 manda a la carpeta de correo no deseado los mensajes de los que no cumplen.
¿Cómo quito el spam de Gmail?
Eso es del lado de quien recibe: en Gmail, un mensaje legítimo que cayó en spam se marca como «No es spam» y listo. Arreglar el origen sigue siendo tarea de quien envía.
¿Con qué frecuencia hay que revisar estos registros?
Cada vez que cambias de proveedor de correo o sumas un servicio que envía en nombre de tu dominio, y una vez al año como parte del mantenimiento. El calendario completo está en cada cuánto conviene revisar una página web.
Exigencias de Google, Yahoo y Microsoft verificadas en sus páginas oficiales el 8 de octubre de 2026. Cambian con el tiempo: revísalas de nuevo en diciembre de 2026.
¿Prefieres no ocuparte del lado técnico?
Alojamos, mantenemos y respaldamos tu sitio en servidores propios. Dominio .cl, certificado SSL y correo corporativo incluidos en el plan anual.
¿Te quedaron dudas sobre tu caso concreto?
Déjanos tu nombre y un canal de contacto y te respondemos el mismo día hábil, con una respuesta a tu situación concreta y no un folleto.
Plan anual desde $190.000 · pago único, sin mensualidades
Seguir leyendo
Tu página web dice «No seguro»: por qué pasa y cómo arreglarlo
Por qué Chrome dice «No es seguro» o «Tu conexión no es privada» en tu página web: cinco causas, cómo comprobarlas en dos minutos y qué cambia con Chrome 154.
Página web a medida o WordPress: cuál te conviene y por qué
Qué es una página web a medida, en qué se diferencia de WordPress, qué cuesta mantener cada una y cuándo conviene cada cual. Comparación honesta.
Correo corporativo con dominio propio: cómo crearlo, qué es y cuánto cuesta
Cómo crear un correo corporativo con tu dominio paso a paso, cómo usarlo con Outlook o Gmail, si conviene un dominio .cl o .com y cuánto cuesta en Chile.